简体中文
 繁體中文
 English
 Français
 Русский
 日本語
 Tiếng Việt
 한국어
 Deutsch
 Español
 Italiano
 Português
 العربية
 ไทย
 Bahasa Indonesia
 Bahasa Melayu
 Türkçe
 Polski
 Nederlands
 Dansk
 Norsk
 Қазақша
Gestión de IA empresarial con LiteLLM: equipos, permisos y costes
Gestione la IA empresarial con LiteLLM y Crazyrouter: claves virtuales por aplicación, permisos de modelos, presupuestos por departamento, límites de uso y conciliación de costes. Incluye configuración, registros de pruebas de API y una lista de verificación para el despliegue.
Para unificar el uso de la IA en la empresa, el equipo de TI puede desplegar LiteLLM como pasarela interna, emitir claves independientes por departamento y aplicación, y conectar la API de modelos a través de Crazyrouter. Así, los equipos de negocio comparten un único sistema de acceso al proveedor, mientras la empresa sigue gestionando por separado quién puede hacer llamadas, qué modelos puede usar, cuánto se permite gastar y a quién se imputan los costes.12
Crazyrouter es un servicio de acceso a múltiples modelos mediante API que puede actuar como proveedor de LiteLLM y exportar la configuración de modelos y precios; en este artículo se verificó la configuración exportada de 4 modelos. LiteLLM se encarga de las políticas internas de equipos, claves y presupuestos.
Este artículo parte de un escenario común: I+D, marketing y atención al cliente comienzan a usar IA, y la empresa quiere unificar la contratación y la facturación, conservando al mismo tiempo los permisos por departamento y las límites de gasto.
¿Por qué el uso de IA en la empresa se atasca en las cuentas, los permisos y la gestión de costes?#
En la fase de prueba, una persona solicita una clave, la conecta a un modelo y, si devuelve respuestas, ya se considera un éxito.
Cuando marketing genera contenidos en lote, el equipo de desarrollo integra herramientas de programación y el sistema de atención al cliente empieza a resumir tickets automáticamente, el mismo enfoque revela problemas: un script consume de repente una gran cantidad de cuota y nadie sabe a qué proyecto pertenece; un empleado se marcha de la empresa y se desconoce si todavía conserva claves válidas; un departamento solo necesita clasificación de texto, pero puede llamar a todos los modelos de alto coste.
La empresa necesita convertir estos problemas en acciones de gestión concretas.
| Problema empresarial | Resultado deseado | Acción correspondiente en la solución |
|---|---|---|
| Varios departamentos comparten una misma clave | Saber quién y qué aplicación hace las llamadas | Crear un Team por departamento y asignar claves virtuales a aplicaciones o miembros |
| Cambiar de modelo obliga a modificar la integración | Las aplicaciones usan un punto de entrada unificado | LiteLLM expone una API interno y centraliza la configuración del proveedor |
| Tareas comunes usan modelos de alto coste | Abrir modelos según las necesidades del trabajo | Listas blancas explícitas de modelos por equipo y clave |
| Una tarea automatizada agota el presupuesto | El uso anómalo solo afecta a un alcance limitado | Presupuestos por departamento y aplicación, límites de tasa de solicitudes |
| Finanzas solo ve un importe total | Imputar costes por departamento y proyecto | Claves asociadas a Teams, con registros de uso y precios |
| Las claves siguen vigentes tras la baja de un empleado | Desactivación y trazabilidad individuales | Recuperar las claves del miembro, revisar credenciales de aplicaciones compartidas |
| Permisos de administrador excesivos y funciones difusas | Plataforma, departamento y finanzas con responsabilidades propias | Roles de gestión y visibilidad de informes según versión y licencia |
| Nadie puede localizar las llamadas fallidas | Poder vincular aplicaciones y solicitudes al proveedor | Guardar ID de solicitud, modelo, estado y tiempo empleado |
Las claves virtuales, los presupuestos de equipo y los registros de uso de LiteLLM proporcionan la base para estas acciones de gestión; las políticas de permisos concretas deben configurarse y verificarse en el despliegue empresarial.134
¿Cómo una sola API Key sirve a varios departamentos y varios modelos?#
"Una clave para acceder a varios modelos" sirve para describir el acceso al proveedor. Dentro de la empresa, además, hay que repartir credenciales independientes a los distintas aplicaciones y usuarios. Se recomienda la siguiente estructura:
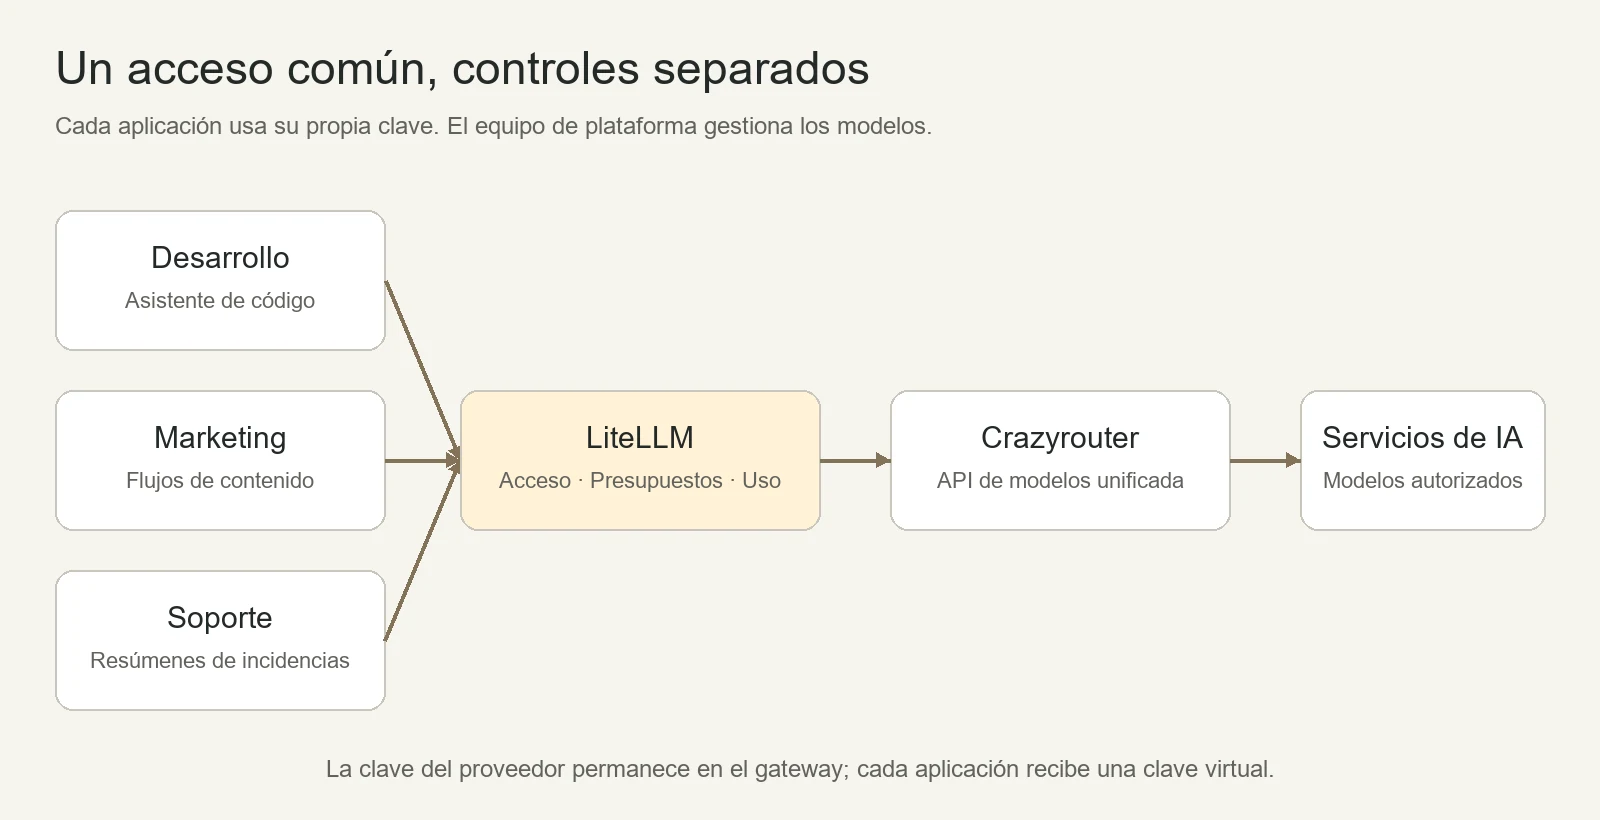
En el diagrama, cada departamento llama a la dirección LiteLLM de la propia empresa. La clave del proveedor la guarda la pasarela, y las aplicaciones de negocio usan claves virtuales emitidas por LiteLLM.
¿A quién se entrega cada uno de los tres tipos de claves?#
| Clave | Uso | Responsable de custodia |
|---|---|---|
| Crazyrouter API Key | LiteLLM llama a los modelos del proveedor | Operación de plataforma, guardada en entorno del servidor o sistema de gestión de claves |
| LiteLLM Master Key | Configurar y administrar la pasarela interna | Un número reducido de administradores de plataforma |
| LiteLLM Virtual Key | Las aplicaciones o miembros llaman a los modelos autorizados | Backend de la aplicación correspondiente o miembros autorizados |
El asistente de código de I+D, el flujo de contenidos de marketing y el bot de tickets de atención al cliente tienen cada uno su propia clave. Si hay que desactivar una aplicación, se gestionan sus credenciales correspondientes; los cambios en la configuración del proveedor los mantiene de forma centralizada el equipo de plataforma.12
Unificar la cuenta no significa que todos compartan la misma clave. En grandes empresas, además, se pueden dividir las credenciales del proveedor por entorno de producción y pruebas, unidad de negocio o nivel de riesgo. Compartir la cuenta del proveedor simplifica la facturación, pero también implica que el saldo, las cuotas o las incidencias de la cuenta pueden afectar a varios departamentos, algo que debe tenerse en cuenta en el diseño de capacidad y disponibilidad.
Primero diseñar departamentos, cuentas y aplicaciones; después emitir claves#
Supongamos una empresa que inicia una prueba piloto con tres departamentos; la siguiente tabla puede servir de borrador de discusión. Los presupuestos son valores de demostración y no constituyen precios de planes ni recomendaciones de consumo.
| Departamento | Aplicaciones de negocio | Modelos permitidos | Presupuesto demostrativo | Forma de dividir las claves |
|---|---|---|---|---|
| I+D | Asistente de código, generación de casos de prueba | Modelos evaluados en tareas de código | 500 USD por ciclo presupuestario | Claves separadas para herramientas de desarrollo y tareas de CI |
| Marketing | Borradores de contenidos, organización de materiales | Modelos evaluados en tareas de contenido | 200 USD por ciclo presupuestario | Separar flujo de contenidos y pruebas individuales |
| Atención al cliente | Resúmenes de tickets, sugerencias de respuesta | Modelos evaluados por precisión en atención | 300 USD por ciclo presupuestario | Claves separadas para producción y pruebas |
Los departamentos conviene mapearlos como Teams de LiteLLM; las aplicaciones suelen usar credenciales de servicio con titularidad clara; cuando se necesita atribución individual, se establecen además las relaciones de usuarios y miembros.13
La nomenclatura también debe ser comprensible. Por ejemplo, marketing-copy-prod indica la aplicación de producción de contenidos de marketing, y support-summary-test la aplicación de pruebas de resúmenes de atención al cliente. Cada clave debe registrar el responsable, el uso, el entorno y la fecha de revisión, para evitar acabar con decenas de claves sin dueño al cabo de medio año.
¿Necesitan los empleados iniciar sesión en LiteLLM?#
No necesariamente. LiteLLM cumple sobre todo funciones de pasarela y gestión. Los empleados pueden usar la IA en el chat corporativo existente, en el asistente de base de conocimiento, en las herramientas de automatización de oficina o en los sistemas de negocio, y el backend de la aplicación llama después a LiteLLM. La empresa debe diseñar dos rutas por separado:
- Ruta de uso de los empleados: el empleado inicia sesión en la aplicación de negocio, que verifica identidad y permisos de datos antes de llamar a la IA.
- Ruta de gestión de plataforma: los administradores autorizados gestionan modelos, miembros, claves, presupuestos e informes.
Si todas las solicitudes de los empleados se realizan con la clave de una misma aplicación, lo primero que identifica la pasarela es esa aplicación. Para atribuir el uso a nivel individual, el backend de la aplicación debe transmitir un identificador de usuario verificado, y debe confirmarse si la versión de la pasarela, sus funciones e informes lo admiten. No convierta en credencial de permisos el campo user o las etiquetas de departamento que el propio usuario puede rellenar.4
Los permisos de IA en la empresa deben dividirse, como mínimo, en tres capas#
Primera capa: ¿quién puede administrar cuentas y presupuestos?#
Se recomienda que los administradores de plataforma mantengan las conexiones de modelos y la configuración global, que los responsables de departamento gestionen las solicitudes y presupuestos de su área, que finanzas consulte los informes de costes autorizados y que los usuarios sin funciones de administración usen las aplicaciones o credenciales asignadas. Este es un diseño de roles empresarial; no significa que, tras instalar LiteLLM, esta división de funciones entre en vigor automáticamente. Capacidades como SSO, SCIM, administradores de organización y equipo, o registros de auditoría tienen requisitos de versión y licencia. En el momento de la verificación, la página oficial de precios de LiteLLM situaba varias capacidades avanzadas de gobernanza en el plan Enterprise; la documentación de SSO contempla además una excepción para un número pequeño de usuarios, por lo que conviene revisar cada punto según el tamaño de la empresa y el plan de compra.56
Segunda capa: ¿quién puede llamar a qué modelos?#
La autorización de modelos debe partir de las tareas concretas. Los resúmenes de atención al cliente solo necesitan los modelos evaluados en ese negocio; si I+D necesita llamadas a herramientas de código, se abre esa capacidad tras verificarla; un modelo nuevo se asigna primero a proyectos piloto y se amplía tras la evaluación.
En LiteLLM, las aplicaciones llaman al model_name registrado. Al configurar el alcance de modelos de equipos y claves virtuales hay que usar el nombre correspondiente y comprobar las reglas efectivamente aplicadas.1
Si se usan rutas o fallback, los modelos candidatos también deben cumplir los requisitos de datos, capacidades y costes de la tarea original. Permitir llamar a un alias de negocio no debería significar que ese alias pueda cambiarse a placer hacia modelos no aprobados.
Tercera capa: ¿quién puede leer qué datos de la empresa?#
La lista blanca de modelos controla "qué modelos se pueden llamar"; los sistemas de negocio también deben controlar "qué datos pueden entregarse al modelo". Que un agente de atención al cliente pueda usar el modelo de resumen no significa que pueda leer todos los contratos de clientes; que un empleado tenga acceso al asistente de la base de conocimiento tampoco implica que pueda buscar los datos salariales de otros departamentos. El acceso a datos debe aplicarse en el sistema de negocio, la capa de recuperación y la capa de ejecución de herramientas según la identidad del empleado; no basta con pedirle al modelo, mediante el prompt, que respete los permisos. Tener la pasarela alojada en infraestructura propia tampoco equivale a que la inferencia quede íntegramente en la red interna. Con la arquitectura de este artículo, las solicitudes pasan por el LiteLLM de la empresa, luego por Crazyrouter y la cadena de servicios de modelos real. Si los datos sensibles pueden enviarse debe decidirse según los acuerdos de servicio concretos, la clasificación de datos y los requisitos de aprobación de la empresa.
¿Cómo deben combinarse los presupuestos por departamento, los límites por aplicación y el control de tasa?#
Las medidas de control pueden entenderse como tres preguntas distintas:
| Control | Pregunta que responde | Clave de implementación |
|---|---|---|
| Presupuesto de departamento | ¿Cuánto puede gastar un departamento en un ciclo? | Pertenencia al equipo y presupuesto compartido |
| Presupuesto por aplicación o clave | ¿Cuánto puede gastar como máximo un flujo de trabajo? | Evitar que una sola aplicación consuma todo el cupo del departamento |
| RPM / TPM | ¿Con qué rapidez y volumen se permiten las llamadas por minuto? | Controlar la tasa de solicitudes y la tasa de tokens |
La documentación oficial de LiteLLM ofrece configuración de presupuestos y límites de tasa para equipos, claves virtuales, etc.; los presupuestos dependen de la información de uso almacenada en una base de datos. Un despliegue de producción debe configurar persistencia con PostgreSQL; no se puede considerar un sistema de presupuestos completo un proxy sin base de datos.3 Conviene además vigilar varios detalles que afectan el resultado:
- Las claves deben pertenecer al equipo correcto. Si un mismo departamento tiene varias claves de aplicación, hay que confirmar que realmente se imputan al mismo Team.
- No suponer que todos los límites de los niveles se acumulan. Las reglas de aplicación de claves de equipo, presupuestos individuales y presupuestos de miembros de equipo difieren; deben verificarse según la versión desplegada.3
- El ciclo presupuestario debe alinearse con el criterio de finanzas.
budget_duration, los presupuestos de múltiples ventanas y las horas de reinicio pueden tener semánticas distintas; verifique elbudget_reset_atreal y la zona horaria, y no dé por hecho que ver30dcoincide exactamente con el mes natural financiero. - Alertar y rechazar solicitudes son dos comportamientos distintos. Reglas como avisar al 80% y suspender al 100% pueden formar parte del diseño de gestión, pero hay que configurar las funciones correspondientes y probar tanto la notificación como el bloqueo.
- En concurrencia hay que validar los límites. Las solicitudes en curso, las estimaciones de coste, la sincronización de precios y el estado de múltiples instancias afectan el control presupuestario; no prometa que, tras fijar un importe, nunca se gastará ni un céntimo más.34
En negocios críticos como la atención al cliente, las alertas de presupuesto deben tener además un responsable claro y un flujo de aprobación para ampliaciones, evitando descubrir al detenerse el sistema que nadie lo gestiona.
¿Cómo imputar los costes de IA por departamento, proyecto y modelo?#
Un informe mensual empresarial debería responder, como mínimo: cuánto usó cada departamento, en qué aplicaciones principalmente, qué modelos se llamaron y qué resultados de negocio generaron esas llamadas.
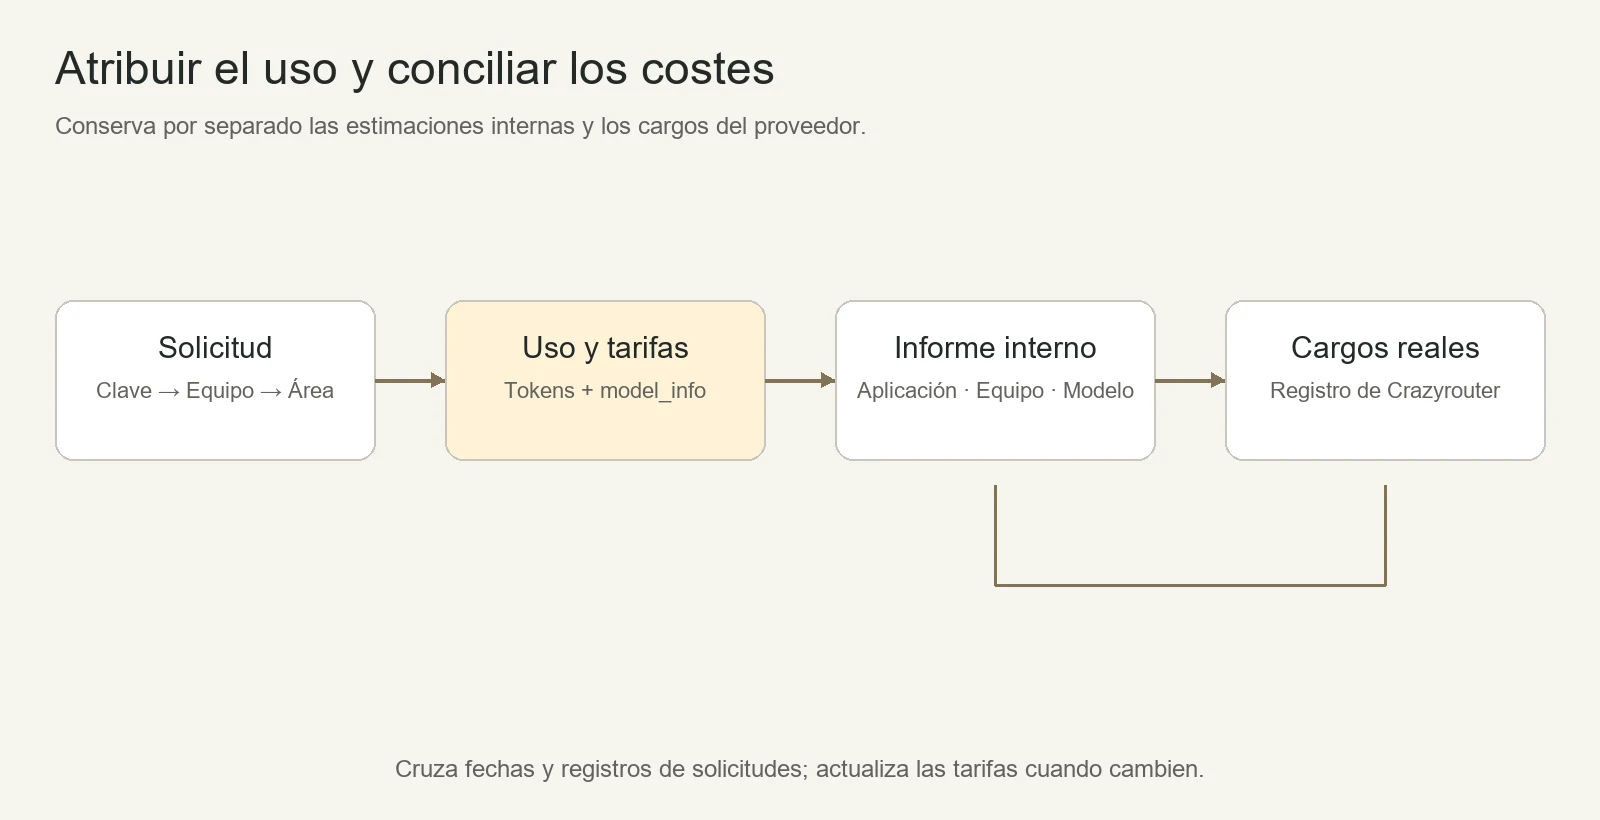
Se sugiere empezar por los siguientes campos de informe:
| Dimensión | Campos clave | Decisiones de gestión posibles |
|---|---|---|
| Departamento y aplicación | Team, alias de clave, aplicación, entorno, responsable | A quién se imputa el coste, si hay aplicaciones ociosas |
| Modelo | Modelo solicitado, modelo realmente usado, volumen de solicitudes | Qué tareas usan modelos de alto coste |
| Uso y coste | Tokens de entrada, salida, caché; coste estimado | Si el coste lo empujan las entradas largas, las salidas largas o el número de llamadas |
| Estabilidad | Tasa de éxito, tipos de error, tiempos, reintentos | Si existen reintentos ante fallos y llamadas anómalas |
| Resultado de negocio | Tickets procesados, tasa de adopción manual, tareas completadas | Si el coste por tarea de negocio completada es razonable |
LiteLLM puede registrar costes por clave, usuario y equipo, y ofrece registros de llamadas; el alcance del análisis por etiquetas, los informes y el control de acceso avanzado deben verificarse según versión y licencia. Los indicadores como la tasa de adopción de negocio deben registrarlos las propias aplicaciones de la empresa y luego vincularse con la información de llamadas.45
Si se pueden ver los tokens, ¿por qué los costes pueden seguir siendo imprecisos?#
Porque entre el número de tokens y el importe hay de por medio un conjunto de reglas de precios.
Entrada, salida, lectura de caché y escritura de caché pueden tener precios distintos; los contextos largos o distintas franjas horarias pueden usar tramos diferentes; la agrupación de cuentas y los descuentos también pueden influir en la liquidación real. Si un modelo personalizado no tiene información correcta de precios, el coste en la pasarela puede faltar, ser cero o desviarse de la factura del proveedor.247
Por ello, al integrar esta solución deben importarse a la vez la conexión del modelo y la información de precios de model_info. Obtener solo la lista de /v1/models no completa la configuración de estadísticas de costes.2
¿Para qué sirven respectivamente las estadísticas de LiteLLM y la factura de Crazyrouter?#
Los datos de costes de LiteLLM sirven para la atribución interna, los presupuestos y el análisis de tendencias; los registros reales de cobro de Crazyrouter sirven para la conciliación de la liquidación con el proveedor. Retrasos en la actualización de instantáneas de precios, conceptos de facturación especiales, redondeos, reintentos y fronteras temporales pueden causar diferencias; no debe asumirse que los importes de ambos sistemas coinciden siempre transacción a transacción.2 Se recomienda conservar la fecha, la zona horaria, el modelo, el uso, el ID de solicitud de la aplicación y, si está disponible, el ID de solicitud al proveedor; conciliar primero los totales diarios y después investigar las solicitudes con mayores desviaciones. Si varias aplicaciones comparten una misma clave del proveedor y los registros de ambas partes no pueden vincularse transacción a transacción, no puede afirmarse que se haya logrado un reparto exacto de liquidación a nivel de aplicación.
Pasos de implementación para conectar LiteLLM con api.crazyrouter.com#
1. Definir los modelos y el alcance del negocio#
Comience con dos departamentos y dos o tres aplicaciones; prepare casos de negocio reales y evalúe por separado la calidad de las respuestas, las funciones necesarias, la latencia y el coste.
El equipo de plataforma puede consultar primero el catálogo de modelos de Crazyrouter y, junto con la comparación de precios de las API de modelos, definir los candidatos. Si necesita Claude o DeepSeek, consulte la descripción de la serie Claude y la descripción de la serie DeepSeek; la referencia final debe ser siempre la lista de modelos devuelta por sus propias credenciales y las pruebas reales de negocio.
2. Preparar una clave del proveedor dedicada y exportar la configuración de modelos y precios#
El Base URL para la conexión compatible con OpenAI es:
https://api.crazyrouter.com/v1
En el servidor, configure primero CRAZYROUTER_API_KEY de forma segura. El siguiente ejemplo en Python obtiene la configuración de cuatro modelos de este sitio, guarda únicamente el campo config de la respuesta y verifica que la clave real no se haya escrito en el archivo. Requiere requests; ejecútelo en un directorio nuevo; si ya existe un archivo con el mismo nombre, detiene la sobrescritura.2
import json
import os
from pathlib import Path
import requests

api_key = os.environ["CRAZYROUTER_API_KEY"]
response = requests.get(
    "https://api.crazyrouter.com/v1/litellm/config",
    headers={"Authorization": f"Bearer {api_key}"},
    params={
        "provider": "openai",
        "models": "claude-opus-5-5,gpt-6-astra,glm-5.3,deepseek-v4.1-flash",
    },
    timeout=30,
    allow_redirects=False,
)
if response.status_code != 200:
    raise SystemExit(f"Config export failed: HTTP {response.status_code}")

config = response.json()["config"]
if not config.get("model_list"):
    raise SystemExit("No models exported")

config.setdefault("general_settings", {})["master_key"] = (
    "os.environ/LITELLM_MASTER_KEY"
)
config["general_settings"]["database_url"] = "os.environ/DATABASE_URL"
output = json.dumps(config, ensure_ascii=False, indent=2)
if api_key in output:
    raise SystemExit("Refusing to write an API key into the config")

with Path("crazyrouter.config.json").open("x", encoding="utf-8") as file:
    file.write(output + "\n")
print("Saved config; review, import and reload LiteLLM explicitly.")
En esta verificación se confirmó que la interfaz de exportación de los cuatro modelos anteriores devuelve una configuración válida. Para un despliegue empresarial, además hay que inyectar en el proceso o contenedor de LiteLLM CRAZYROUTER_API_KEY, LITELLM_MASTER_KEY y el DATABASE_URL real, y cargar la configuración de forma explícita tras completar la base de datos, la autenticación y la configuración de red. El flujo completo de instalación y verificación se encuentra en la guía de integración de LiteLLM de Crazyrouter.
El openai/<model> exportado indica que LiteLLM usa el adaptador compatible con OpenAI; no significa que estos modelos provengan de OpenAI. Si necesita el protocolo nativo de Claude, debe exportar por separado la configuración correspondiente según la guía; no se deben mezclar arbitrariamente las rutas de la API.2
3. Crear departamentos, emitir claves de aplicación y conectar los sistemas de negocio#
En LiteLLM con base de datos, cree un Team para cada departamento piloto y luego cree para cada aplicación una clave virtual perteneciente a ese equipo, configurando los modelos permitidos, el presupuesto y los límites de tasa.13
La información de conexión que los sistemas de negocio necesitan al final puede organizarse en la siguiente hoja de entrega. Es una ilustración de configuración; el dominio de la empresa debe sustituirse por la dirección real del despliegue:
URL de la API interna: https://ai-gateway.example.com/v1
Credencial de la aplicación: LiteLLM Virtual Key exclusiva de esta aplicación
Modelos permitidos: valores de model_name autorizados para esta Key
Asignación de costes: Team asociado a esta Key
Responsables: responsable de la aplicación y del presupuesto del departamento
Las aplicaciones empresariales usan la dirección de la puerta de enlace interna; la configuración del proveedor de LiteLLM usa https://api.crazyrouter.com/v1. Para los campos y requisitos de protocolo concretos de cada herramienta, consulte el directorio de guías de integración y luego verifique que pueda realizar llamadas a través de la puerta de enlace de su empresa.
4. Incluir en la aceptación también los rechazos por permisos y el agotamiento del presupuesto#
Tras completar la configuración, se recomienda probar al menos los siguientes escenarios:
| Escenario de aceptación | Resultado a observar |
|---|---|
| Clave válida llama a un modelo autorizado | Respuesta final, estado de finalización y registro de uso completos |
| Clave llama a un modelo no autorizado | La solicitud se rechaza; no basta con ocultar el modelo en el frontend |
| Se revoca la clave de una aplicación | La clave antigua no puede seguir llamando; el resto de aplicaciones se comporta como se espera |
| Dos claves del mismo departamento llaman consecutivamente | La asignación de costes y los totales por equipo son correctos |
| Agotar un presupuesto pequeño con un equipo de prueba aislado | Las llamadas posteriores se rechazan según la política; se registran el error y la hora de restablecimiento |
| Superar el umbral de límite de tasa | Se activa la restricción esperada; el cliente aplica correctamente la espera entre reintentos |
| El responsable del departamento consulta los informes | Solo accede al alcance permitido en el diseño |
| Actualizar precios o configuración de modelos | Las nuevas solicitudes usan la configuración y los criterios de precios actualizados |
Las pruebas de presupuesto y revocación deben usar objetos de prueba dedicados. Antes de pasar a producción, también hay que verificar el estado de múltiples instancias, la copia de seguridad y recuperación de la base de datos, y las reglas de acceso y retención de los registros sensibles.
¿Qué se verificó realmente en esta solución?#
El 27 de octubre de 2026 completamos, usando https://api.crazyrouter.com, la verificación de la lista de modelos, la exportación de configuración y una inferencia de conexión directa.
| Comprobación | Resultado | Alcance que puede demostrar |
|---|---|---|
/v1/models | Los cuatro modelos elegidos son visibles | Estos modelos son visibles para las credenciales de prueba |
/v1/litellm/config | Exportación de los cuatro modelos correcta, todos con información de precios | Las credenciales actuales pueden obtener la instantánea de configuración correspondiente |
glm-5.3 Chat Completions | Cuerpo final OK, finish_reason=stop | La conexión directa de texto simple fue correcta en esta ocasión |
| Verificación histórica de LiteLLM del 24/10/2026 | En la versión 1.106.2, 8 comprobaciones aprobadas para los cuatro modelos en modo normal y SSE | Base de integración para los modelos y rutas probadas |
La solicitud de conexión directa fue:
{
  "model": "glm-5.3",
  "messages": [{"role": "user", "content": "Reply with exactly OK."}],
  "max_tokens": 512
}
El endpoint de la solicitud fue POST /v1/chat/completions, con request ID e6d9b321143a4367e53c9e697fa25f1a. Devolvió 17 tokens de entrada, 56 de salida y 73 en total; el uso de salida incluye 54 tokens de razonamiento. Aunque el cuerpo solo contiene OK, los tokens de salida superan la cantidad correspondiente a esos dos caracteres; este es también un ejemplo de por qué el análisis de costes debe leer el campo usage.
El registro histórico de LiteLLM y la comprobación de conexión directa son dos conjuntos de evidencia. Este artículo no presenta las comprobaciones históricas de compatibilidad como una aceptación de presupuestos departamentales empresariales, ni afirma cubrir todos los modelos, SSO, carga concurrente o conmutación por error. La guía actual de integración de Claude también enumera explícitamente los límites de capacidades como json_object y la selección forzada de herramientas, que deben verificarse una por una según el negocio real.2
Para extender la IA en la empresa, empiece con una lista piloto#
El primer lote de negocio no necesita cubrir todos los departamentos. Elija tareas con entrada controlable, resultados fáciles de evaluar y un responsable claro, por ejemplo, resúmenes de tickets de atención al cliente, borradores de textos de marketing o generación de casos de prueba para desarrollo.
Para cada aplicación, documente cinco cosas: quién es el responsable, qué datos se usan, qué modelos están permitidos, cuál es el presupuesto y cómo se determina que el resultado es útil. Configure al mismo tiempo los Teams de departamento, las claves de aplicación y los campos de estadísticas, y solo entonces deje que los empleados empiecen a usarlas.
Al terminar una ronda piloto, decida si ampliar el alcance con el coste por tarea completada, la tasa de adopción de resultados, el volumen de revisión manual y las causas de fallo. Un aumento en el número de llamadas a modelos no significa automáticamente una mejora en el resultado del negocio.
Al prepararse para la implementación, puede empezar por crear una cuenta de acceso a Crazyrouter, hacer que el equipo de plataforma custodie las credenciales del proveedor dedicadas y luego crear en LiteLLM el primer departamento y la primera clave de aplicación. Los criterios de puesta en producción deben incluir: las llamadas normales funcionan, los accesos no autorizados se rechazan, las reglas de presupuesto surten efecto y los costes pueden asignarse.
Preguntas frecuentes#
¿Cómo pueden los usuarios empresariales usar la IA y gestionar varios departamentos a la vez?#
Que los empleados usen la IA a través de aplicaciones empresariales, con una puerta de enlace interna que procese las llamadas de forma centralizada, y luego asignar permisos y costes por departamento, aplicación y miembro. La solución de este artículo usa LiteLLM para gestionar equipos y claves virtuales, y accede a los modelos del proveedor a través de Crazyrouter.12
¿Se puede usar una sola API Key de Crazyrouter para varios departamentos?#
LiteLLM puede usar la misma clave del proveedor de forma centralizada en el servidor, pero cada departamento y aplicación debería usar sus propias claves virtuales de LiteLLM. Qué modelos se pueden llamar depende también de los permisos de la credencial del proveedor y de la propia configuración de la puerta de enlace.12
¿Puede LiteLLM establecer presupuestos por departamento?#
Se pueden configurar presupuestos por equipo y establecer los límites correspondientes en las claves de aplicación de cada equipo. Se necesita base de datos, asignación correcta de equipos y configuración de precios; además, debe probarse el comportamiento tras agotar el presupuesto, no dar por sentado que funciona solo por la página de configuración.3
¿Pueden las estadísticas de costes por departamento de LiteLLM usarse directamente como factura financiera?#
Deben usarse primero para la asignación interna y el análisis presupuestario, y luego conciliarse con el cobro real del proveedor de modelos. Las instantáneas de precios, los conceptos de facturación especiales y la forma de vincular los registros afectan la conciliación línea por línea; antes del reparto formal hay que definir los criterios de conciliación.24
Cuando un empleado se va de la empresa, ¿basta con desactivar su cuenta de inicio de sesión?#
El proceso de salida también debe revisar las claves personales, las credenciales de servicio y los almacenes de secretos a los que la persona tenía acceso. La cuenta de inicio de sesión y las credenciales de API son objetos distintos; hay que verificar que las claves relacionadas queden invalidadas; las credenciales compartidas por el negocio deben transferirse a un nuevo responsable y, según el nivel de exposición, decidir si se rotan.
¿Puede LiteLLM sustituir a la base de conocimiento corporativa o a la aplicación de chat?#
En esta arquitectura se encarga de la puerta de enlace de modelos y de la gobernanza de llamadas. La interfaz que usan los empleados, la recuperación en la base de conocimiento, los permisos de documentos y las aprobaciones de negocio siguen a cargo de las aplicaciones correspondientes; los permisos de modelos no sustituyen a los permisos sobre datos de negocio.
¿SSO, auditoría y administradores de departamento están disponibles nada más instalar?#
Hay que comprobar la versión desplegada y la licencia. LiteLLM lista varias funciones avanzadas de gobernanza como capacidades Enterprise, y algunos escenarios de SSO tienen excepciones para un número reducido de usuarios; antes de comprar, confirme según el número de usuarios, la distribución de roles y los requisitos de auditoría.56
Si se cambia de modelo, ¿no hay que modificar nada del código de negocio?#
Una interfaz unificada reduce los cambios en la capa de conexión, pero no garantiza un comportamiento idéntico del modelo. Las llamadas a herramientas, la salida estructurada, el contexto y los requisitos multimodales deben volver a validarse antes de decidir el cambio.2
Referencias#
Los siguientes documentos fueron verificados el 27 de octubre de 2026; la documentación oficial en línea puede seguir actualizándose, por lo que al implementar conviene verificar también la versión desplegada fija.